Ogni alert, tradotto in cosa fare.
Cyberness riscrive in italiano semplice i bollettini di sicurezza e le norme europee che contano: NIS2, DORA, AI Act e Cyber Resilience Act. Per professionisti, PMI e referenti IT.
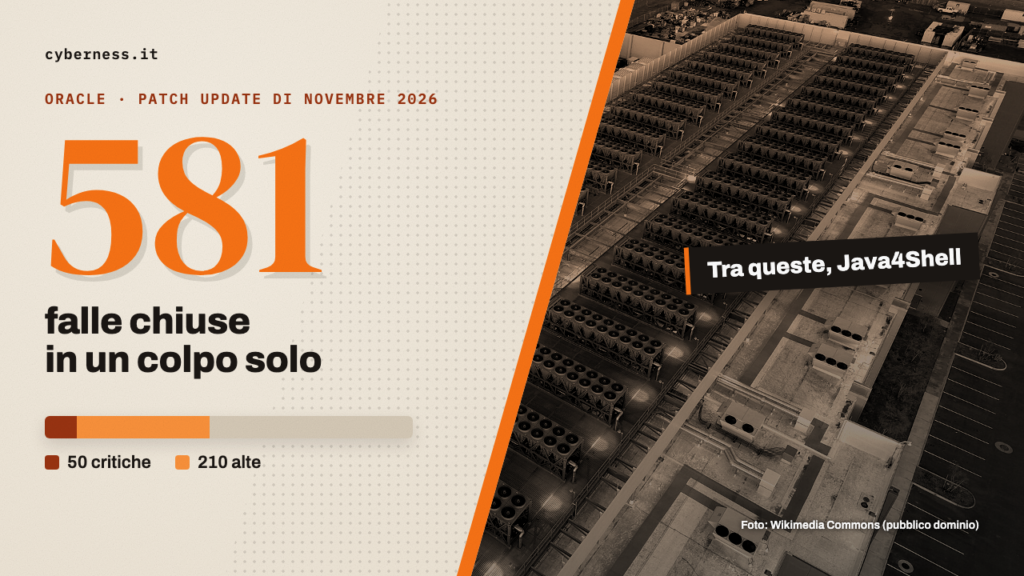
Una falla nel decoder Base64 di Java espone molti prodotti Oracle
Il CSIRT Italia segnala la CVE-2026-114938, detta Java4Shell, con CVSS 8.1: riguarda Java SE e GraalVM. Disponibile un PoC e le patch di Oracle.
Alert di sicurezza
Dai bollettini di CSIRT Italia e dei produttori
 Alta
Due falle in LibreOffice permettono di eseguire codice da un file ODS
Gli aggiornamenti di LibreOffice correggono 9 vulnerabilità con gravità alta. Due, concatenate, permettono di eseguire codice da un file ODS.
 Critica
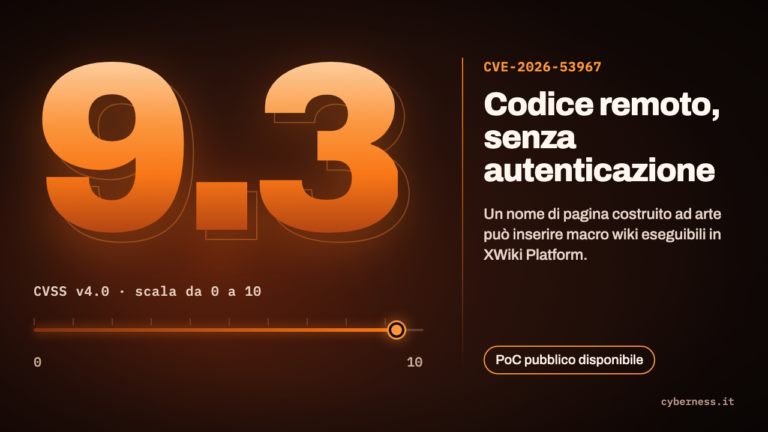
Tre falle in XWiki Platform, una critica, hanno exploit pubblici
Il CSIRT Italia segnala tre vulnerabilità in XWiki Platform, una critica con CVSS 9.3. Disponibili PoC. Gli aggiornamenti sono indicati dal vendor.
Sei falle nei controller Danfoss AK-SM800A per i frigoriferi
Il CSIRT Italia segnala sei vulnerabilità nei controller Danfoss AK-SM800A degli impianti di refrigerazione. Non ci sono aggiornamenti correttivi.
 Critica
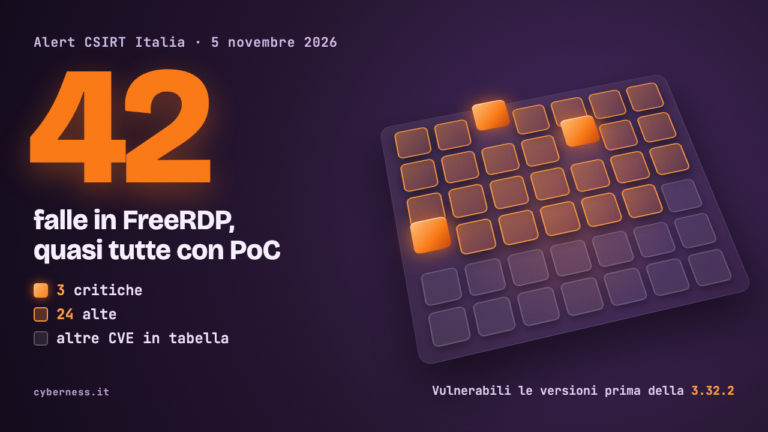
Diverse falle in FreeRDP mettono a rischio i collegamenti remoti
Il CSIRT Italia segnala PoC pubblici per numerose vulnerabilità in FreeRDP, di cui 3 critiche e 24 alte. Colpite le versioni precedenti alla 3.32.2.
 Critica
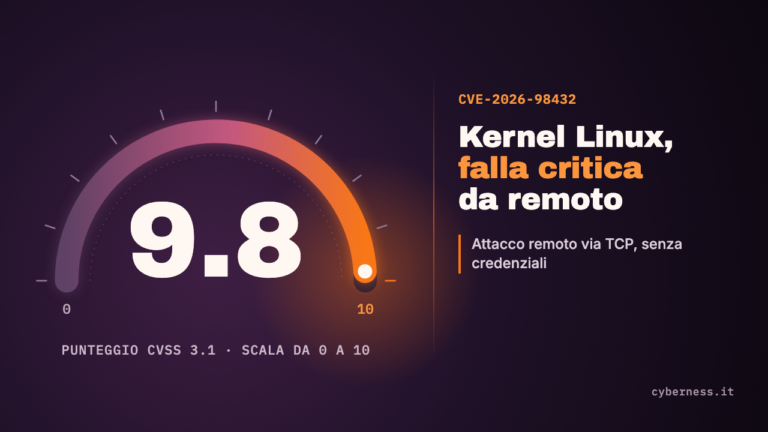
Una falla nel kernel Linux permette di bloccare o prendere il controllo dei sistemi
Il CSIRT Italia segnala la CVE-2026-98432 nel kernel Linux, con CVSS 9.8: un attacco remoto può bloccare il sistema o eseguire codice.
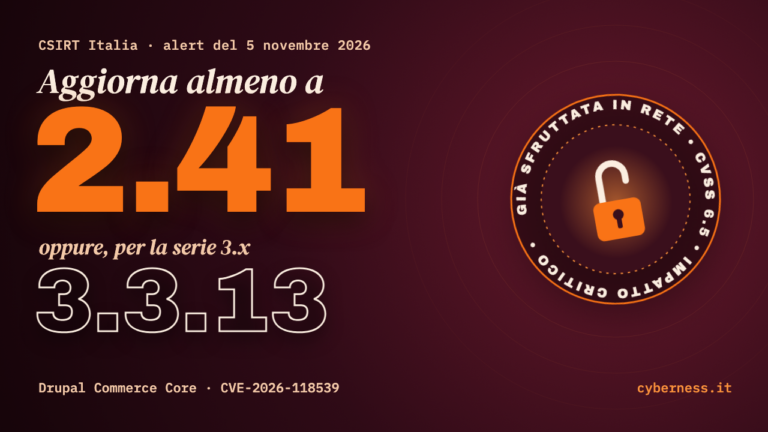
Una falla in Drupal Commerce Core è già sfruttata dagli attaccanti
Il CSIRT Italia segnala lo sfruttamento attivo della CVE-2026-118539 in Drupal Commerce Core, il modulo per l'e-commerce. Aggiornare alle versioni corrette.
 Alta
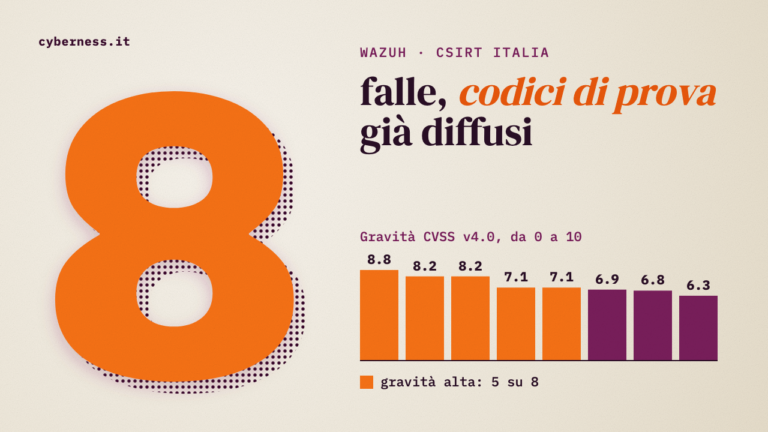
Sono stati diffusi codici di prova per otto falle di Wazuh
Il CSIRT Italia segnala otto vulnerabilità in Wazuh e nei suoi Dashboard Plugins, già corrette dal fornitore. Impatto sistemico critico.
 Critica
Due falle critiche nei firewall Check Point permettono di eseguire codice da remoto
Il CSIRT Italia segnala due vulnerabilità critiche, dette PHP2Shell, in firewall e gateway Check Point. Sono disponibili hotfix e misure temporanee.
In primo piano
Analisi, privacy e approfondimenti della settimana
Un aggiornamento interno ha bloccato iCloud e App Store di Apple
Dal pomeriggio del 17 novembre 2026 iCloud, App Store e Apple Music hanno avuto problemi. Apple esclude un attacco informatico.
Chrome 158 corregge 204 vulnerabilità, sei delle quali critiche
Un falso aggiornamento dell’app IO diffonde il malware bancario Mirax
Unicoop Firenze ha subito un attacco ai dati di 1,2 milioni di soci
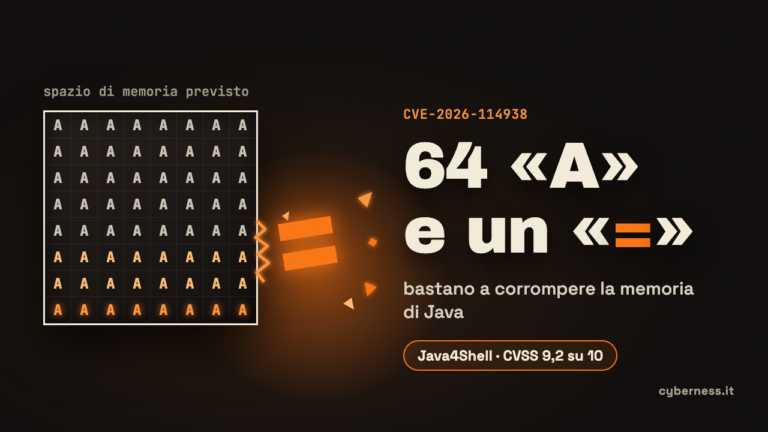
Una falla in Java espone Jira, Jenkins e Keycloak ad attacchi remoti
Guide pratiche
Le basi, una alla volta
Scorri per vedere tutte le guide →
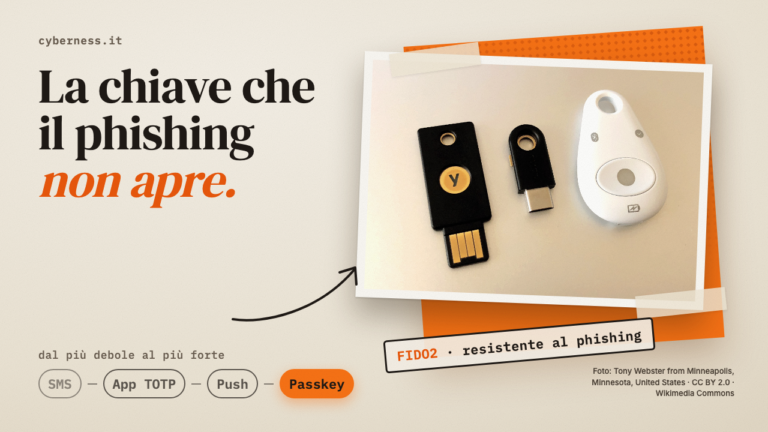
MFA: cos’è l’autenticazione a più fattori e perché attivarla
La password da sola non basta più. Ecco cos'è l'autenticazione a più fattori, quali metodi sono davvero sicuri e dove…
Passkey: cos’è l’accesso senza password e perché conviene
Cosa sono le passkey, come funziona la crittografia a chiave pubblica dietro di esse, perché resistono al phishing e come…
Riconoscere una mail di phishing: i segnali che contano
Il phishing punta sulle persone, non sui sistemi. I segnali concreti per smascherare una mail truffa e cosa fare in…
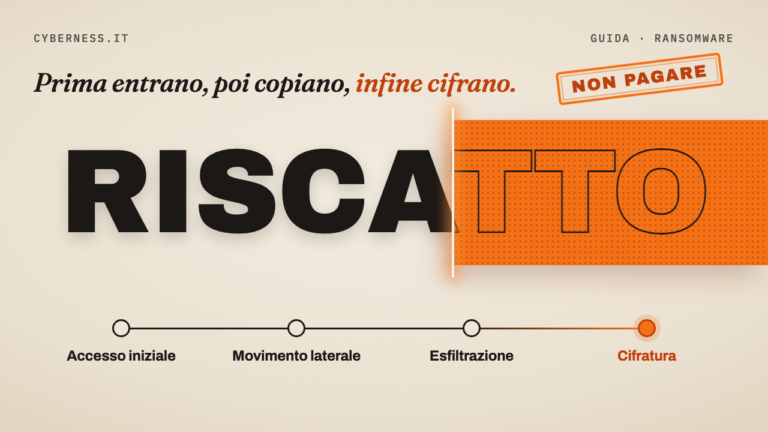
Ransomware: cos’è, come funziona e come difendersi
Cos'è il ransomware, come si sviluppa la catena d'attacco, cosa fare prima e dopo un attacco. Guida pratica alla prevenzione…
La regola 3-2-1 dice quante copie di backup tenere e dove
La regola di backup 3-2-1: tre copie dei dati, su due tipi di supporto diversi, una fuori sede. Come applicarla…
Aggiornamenti software: perché installarli subito
Un aggiornamento non è solo una nuova funzione: spesso chiude una falla di sicurezza. E chi aspetta lascia la porta…
Le regole europee,
lette sul testo.
Obblighi, scadenze e cosa fare in pratica, ricavati direttamente da decreti, regolamenti e determinazioni ACN. Per chi deve adeguarsi e per chi lo segue.
Scorri per passare da una norma all’altra →
 5 articoliNIS2D.Lgs. 138/2024
- NIS 2: sei un soggetto essenziale o importante?
- NIS 2: il calendario delle scadenze 2026
- NIS2: come notificare un incidente all’ACN (early warning 24 ore, notifica 72 ore)
- NIS2 e responsabilita degli organi di amministrazione: cosa devono approvare e quale formazione fare entro ottobre 2026
- NIS2: dopo il 30 giugno scattano le misure di sicurezza
 4 articoliDORAReg. UE 2022/2554
 3 articoliAI ActReg. UE 2024/1689
 1 articoloeIDAS 2Reg. UE 2024/1183
 2 articoliCRACyber Resilience Act · Reg. UE 2024/2847
Obblighi e scadenze delle norme europee, letti sul testo e raccolti per argomento.
Agenti, modelli e nuove superfici d'attacco
Come cambiano attacco e difesa quando entrano in gioco i modelli linguistici: dalle botnet che cercano IA esposte alle identità non umane da governare.
 La California ha fatto causa a OpenAI per l’attacco a Hugging Face
 Prompt injection: perché è il rischio numero uno degli assistenti AI e come difendersi
 AI Act, obblighi per i fornitori di modelli GPAI: art. 53 e 55, il Codice di buone pratiche e cosa fa l’AI Office
 Cyber resilience per le PMI: la checklist delle basi (nell’era degli attacchi AI)
 AI nel SOC: difendere alla velocità della macchina
 Project Glasswing si allarga: la coalizione dei difensori arriva a 150 organizzazioni
56voci di glossario, dalla C alla L
Le parole della sicurezza informatica spiegate in poche righe: dagli attacchi (phishing, DDoS, ransomware) agli strumenti di difesa (firewall, SIEM, honeypot).
Glossario completo →